


システム障害が長引く本当の原因とは?
企業のITシステムは、クラウド、マイクロサービス、コンテナ、SaaSなどの活用によって急速に複雑化しています。しかし、多くの企業が抱える本当の課題は、システムの複雑さそのものではありません。
アプリケーション、ネットワーク、セキュリティといった各運用部門が、それぞれ異なるツールやデータを利用して運用する「サイロ化」が、問題解決を難しくしています。
障害発生時に各チームが個別に調査を進めると、情報の収集や切り分けに時間がかかり、顧客への影響やビジネス上の損失が拡大する可能性があります。本記事では、サイロ化を解消し、組織横断で効率的にインシデントへ対応するための考え方として、オブザーバビリティとAIOpsの役割を解説します。
なぜサイロ化はインシデント対応を遅らせるのか
現代のIT環境は、アプリケーション、ネットワーク、クラウド基盤、セキュリティなど、それぞれ異なる専門チームによって管理・運用されています。一方で、各チームが異なるツールやデータを利用していると、障害発生時にも個別の視点で調査を進めることになります。
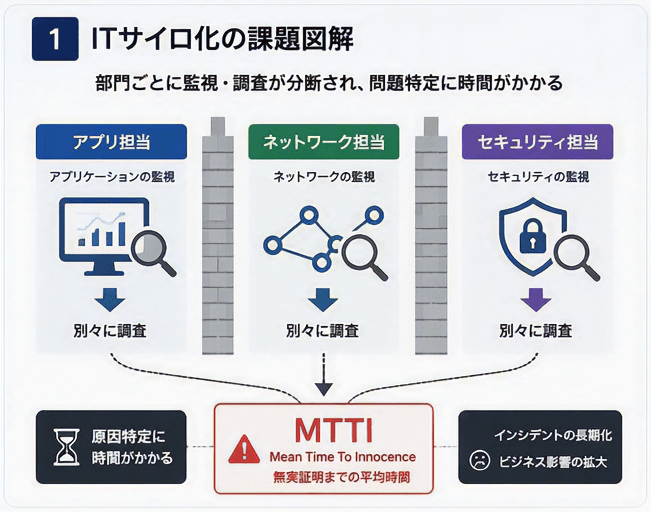
その結果、調査の重複、情報共有の遅れ、アラート疲労、依存関係の見落としなどが発生します。問題解決に必要な情報共有よりも、情報の収集や責任範囲の切り分けに多くの時間が費やされてしまうのです。
直訳すると「無実証明までの平均時間」。本来は問題解決に集中すべきところを、各部門が「自分たちの担当領域には問題がない」と確認するために費やす時間を、皮肉を込めて表した言葉です。
オブザーバビリティが提供する「共通の視点」
サイロ化を解消するために必要なのは、単に監視ツールを増やすことではありません。重要なのは、組織全体が同じ事実を共有できる「単一の信頼できる情報源」を構築することです。
システム全体から収集されるメトリクス、ログ、トレースなどの情報を統合し、個別の機器やサービスだけでなく、サービス全体の状態や因果関係を把握できるようにする考え方です。
分散トレーシングがサイロを超える共通言語となる
マイクロサービス環境では、ひとつのユーザー操作が、アプリケーション、API、データベース、ネットワークなど複数のコンポーネントを横断して処理されます。そのため、CPU使用率やネットワーク帯域といった個別の指標だけでは、実際にどこで問題が発生しているのかを特定できない場合があります。
ユーザーからのリクエストがシステム内をどのように通過したのかを、一つの取引や処理の流れとして追跡する技術です。
分散トレーシングを使うことで、APIの応答遅延、ネットワークのパケットロス、データベースの処理遅延などを、別々の事象ではなく、一連の因果関係を持つイベントとして確認できます。これにより、各部門は同じコンテキストに基づいて調査や議論を進められます。
ここまでのポイント
従来のIT運用では、各部門が個別に調査を行うため、原因特定に時間がかかっていました。オブザーバビリティは、アプリケーションからインフラまでの情報を統合し、すべての担当者が共通の視点で状況を把握できる環境を提供します。
オブザーバビリティだけでは十分ではない
オブザーバビリティによって全体のデータを収集できるようになっても、それだけで問題が自動的に解決するわけではありません。大規模な環境では、ログ、イベント、アラート、メトリクスが膨大な量で発生するため、人間だけで継続的に分析することは現実的ではないからです。
見えるようになったことと、解決できることは同じではない
データを一か所に集めただけでは、大量の情報やアラートが新たな負担になる可能性があります。そこで必要になるのが、情報を自動的に整理し、優先順位や原因候補を示すAIOpsです。
AIOpsが可視化を意思決定へ変える
AIや機械学習を活用し、IT運用で発生する大量のデータを分析して、異常検知、イベントの関連付け、根本原因候補の提示、アラートノイズの削減などを支援するアプローチです。
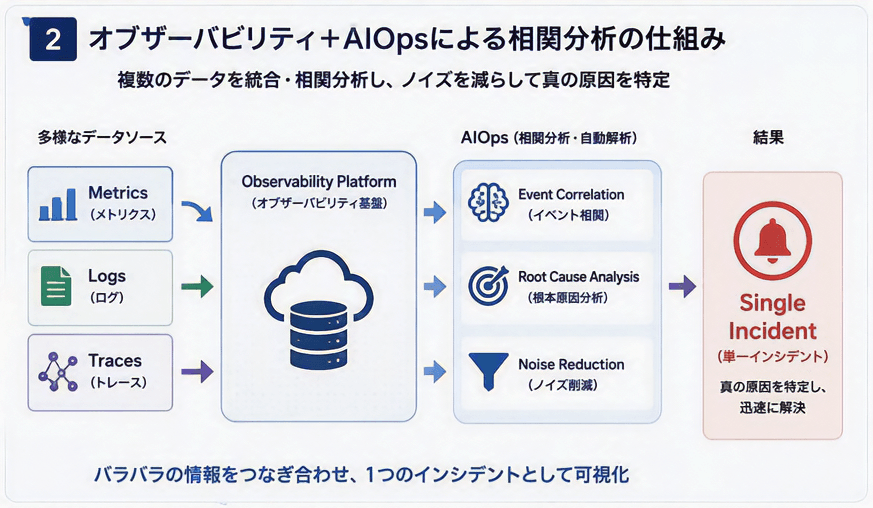
例えば、「ネットワーク遅延が増加している」「APIの応答時間が悪化している」「特定サービスのエラー率が上昇している」といった複数の事象が発生した場合を考えてみましょう。
従来は各部門が別々に調査していましたが、AIOpsは複数の事象を関連付け、単一のインシデントとして整理し、共通の根本原因候補を提示します。これにより、担当部門ごとに調査をやり直すのではなく、全チームが同じ情報を基に対応を進められます。
アプリ、ネットワーク、セキュリティの各部門の協調運用へ
従来、アプリケーションチームはAPM、ネットワークチームはNPM、セキュリティチームはSIEMなど、それぞれ異なるツールと視点から障害を分析してきました。こうしたデータのサイロ化は、システム全体の可視性を低下させ、問題の連鎖や見落としを招く原因になります。
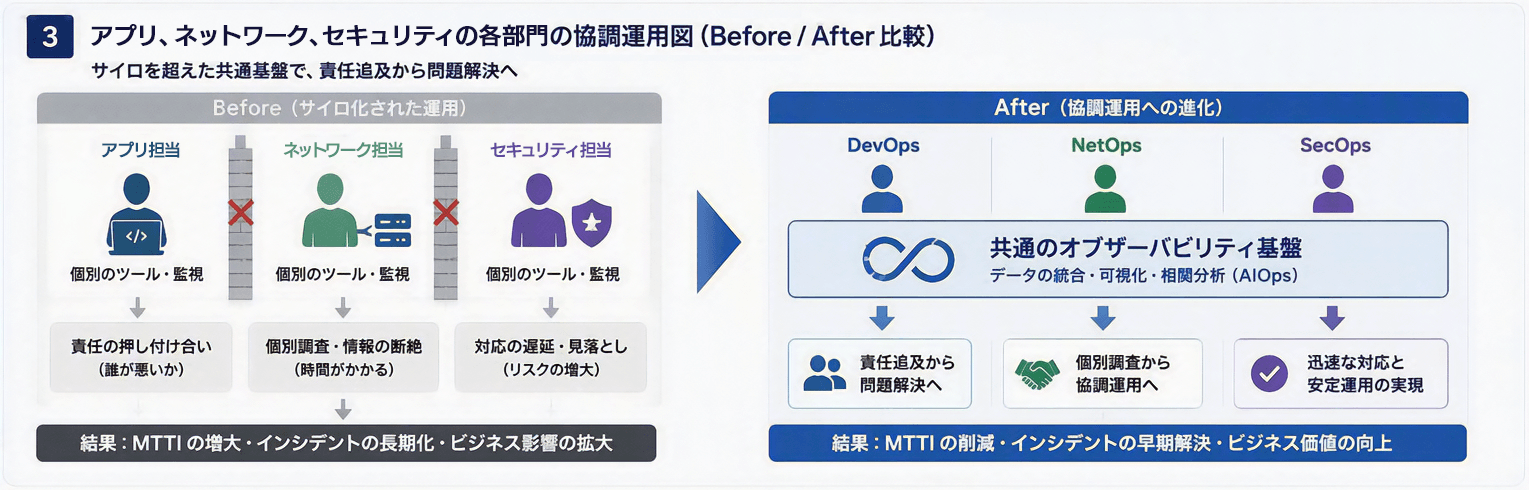
統合されたオブザーバビリティ環境では、すべてのチームが同じコンテキストを共有できます。これにより、組織の議論を「どこが悪いのか」から「どう解決するのか」へ変えていくことができます。
現在の製品だけで、理想の運用は実現できるのか
市場には、アプリケーション監視、ネットワーク監視、セキュリティ分析など、それぞれの領域に優れた製品があります。一方で、すべての領域の情報を横断的に収集し、因果関係を分析し、部門共通の根本原因候補まで提示するには、複数の機能や製品、運用プロセスを組み合わせる必要があります。
今後は、単にデータを一か所へ集約するだけでなく、アプリケーション、ネットワーク、クラウド、セキュリティの情報を共通の文脈で関連付け、部門横断の意思決定を支援できる機能が、より重要になると考えられます。
求められる機能
- 複数領域のテレメトリデータを横断的に収集できること
- サービスやインフラの依存関係を自動的に把握できること
- 複数のアラートを共通のインシデントとして関連付けられること
- 根本原因候補と影響範囲を、部門共通の情報として提示できること
- 修復提案や業務フローとの連携まで支援できること
近未来:コラボレーションから自律運用へ
オブザーバビリティとAIOpsの進化は、部門間の協調運用にとどまりません。将来的には、問題が起きてから対応する運用から、問題の予兆を捉えて対応する予測型の運用へ進化すると考えられます。
将来のシステムは、異常の予兆検知、根本原因候補の提示、修復策の推奨、関連チームへのワークフロー開始、さらには一部の自動修復までを担う可能性があります。
まとめ
IT運用のサイロ化は、単なるコミュニケーション不足ではありません。アーキテクチャ、ツール、データの分断によって生じる構造的な課題です。
オブザーバビリティは、インフラからアプリケーションまでのエンドツーエンドの可視性を提供します。AIOpsは、そこで収集された大量のデータを相関分析し、異常や根本原因候補を見つけることで、意思決定を支援します。
この両輪を統合的に機能させることこそが、部門横断型の協調運用を実現し、将来的には予測型・自律型運用へと進化し、レジリエンスの高いIT運用チームを構築することに繋がります。
変革の本質は、ツールを増やすことではなく、「誰が悪いか」から「どう解決するか」へ、組織の視点と運用の仕組みを変えることにあります。


