

そのAI利用、
誰が見張っていますか?
CrowdStrike Falcon Guardian
─ AI 時代の検知と対応
誰が見張っていますか?
CrowdStrike Falcon Guardian
─ AI 時代の検知と対応
生成AIの業務利用は、もう珍しいものではなくなりました。
では、社員とAIのやりとりを継続的に観測する仕組みは、社内にあるでしょうか。
利用規程はあっても、実際に何が入力されているかまでは分からない。
そうした空白を残したままの企業は少なくありません。
本稿では、この空白を埋める考え方と、CrowdStrikeのFalcon Guardianを紹介します。
なぜ今「観測」が要るのか
▶︎「使ってよい」の
その先が見えない
多くの企業が、生成AIを「使ってよい」とは決めました。ですが「どう使われているか」までは見えていません。導入が進んだ企業ほど、この状態に陥ります。
この懸念は感覚的なものではありません。国内調査でも、生成AIを全社利用する企業の最大の懸念は「機密情報が入力され、外部に漏えいすること」で、59.9%にのぼりました※1。危機感はある。足りていないのは規程ではなく、実際の利用状況に基づいて、何が入力されているのかを確認する手段です。
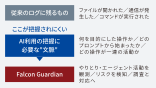
見えにくいのには理由があります。従来の対策は、ファイルや通信先を中心に見てきました。ところが生成AIとのやりとりは、正規サービスへの正規の通信です。接続先を見るかぎり「問題なし」でも、その中身に顧客情報が貼り付けられているかもしれない。
これがAIエージェントとなると、人が操作していないアクセスまで利用者の権限で動くため、一連の活動として追うのは、さらに難しくなります。
ここで目指すのは、社員を監視することではありません。本稿で定義している「観測」とは、AIとのやりとりや活動を記録し、リスクの検知と対応につなげられる状態のこと。安全に使える範囲を見極めるための、土台づくりです。
▶︎その「猶予」を、
攻撃側が崩している
「実害が出ていないなら、急がなくていい」——そう考えたくもなります。その猶予を、攻撃側がすでに崩しています。
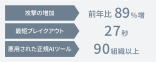
CrowdStrikeの調査では、AIを使った攻撃は前年比89%増。侵入してから次の一手に移るまでの時間は、平均29分、最短ではわずか27秒まで縮まりました※2。人が一件ずつログを追う運用は、もう前提が崩れています。
さらに見逃せないのが、正規の生成AIツールそのものが悪用されるケースです。悪意あるプロンプトを注入され、認証情報を盗み出す道具として、90以上の組織で使われたと報告されています※2。AIは、善悪を判断して動くわけではありません。与えられた指示と権限次第で、便利な道具にも、攻撃の入り口にもなる。
だからこそ、「AIが使われた」という事実だけでなく、どんな指示が与えられ、何が実行されたのかまで捉える必要があります。
社員による利用、攻撃者による悪用、エージェントの自律的な活動——対象は違っても、実行中の挙動を捉えなければ守れないという一点は共通しています。これが、いま現場で起きている問題の正体です。
では次に「観測できている状態」が実際にどう見えるのかをご紹介していきます。
「観測できている」状態を
可視化する
Falcon Guardian
可視化する
Falcon Guardian
▶︎人もエージェントも、
使っている最中を捉える
ー Falcon Guardian
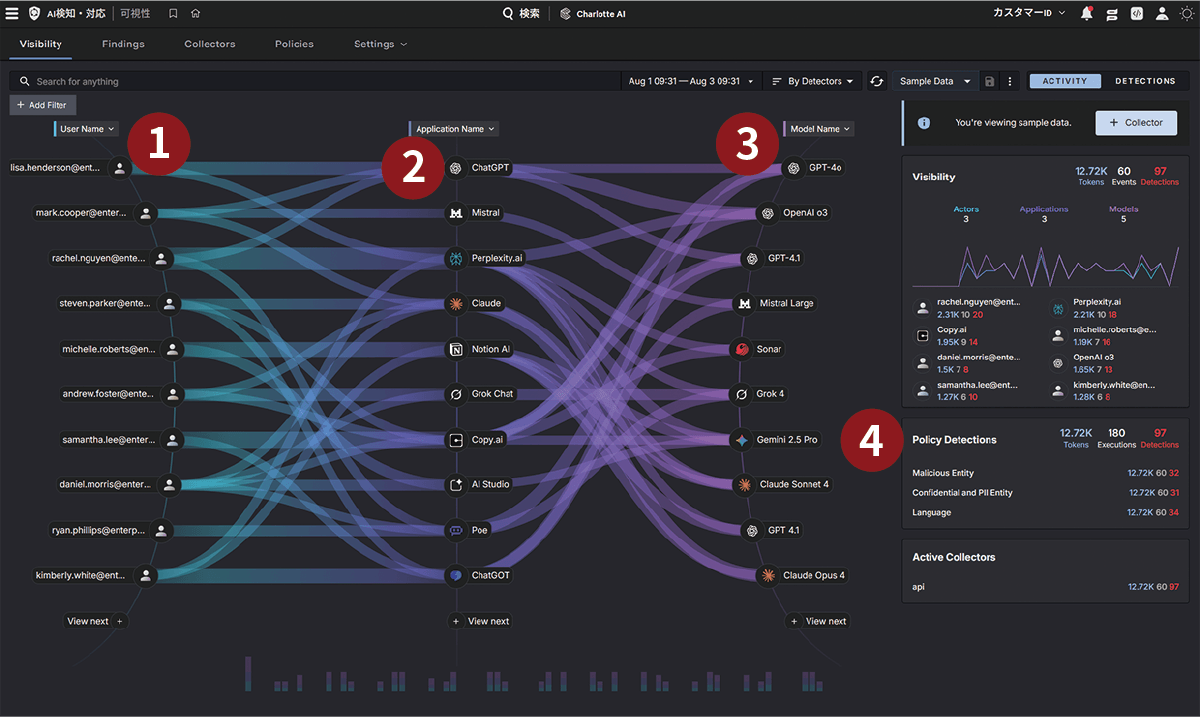
実行中のやりとりを捉えるために、CrowdStrikeが用意したのがFalcon Guardianです。社員による生成AI利用から開発現場のAIエージェントまで、一つの製品でカバーします。
すでにFalconをお使いであれば、そのセンサーがGuardianのセンサーとしても働きます。Falconブラウザ拡張機能をセンサーから展開できるほか、デスクトップAIアプリやCLIへの入力をNetwork
Inspectionで観測できます。
端末上で動くAIエージェントも発見し、誰が導入し、どの程度利用されているかを可視化します。プロンプトからモデルの呼び出し、ツールの実行、その先のファイル操作までを一連の因果として追跡し、「この操作は誰のどの指示から始まったのか」を確認できます。実行を許可するAIエージェントを定義し、承認していないものを制御することもできます。
検知対象は、不正な指示を紛れ込ませるプロンプトインジェクションやジェイルブレイク、意図しない情報流出の兆候などです。AIへの攻撃もAI自身の不審な挙動も捉え、影響範囲を確認して調査や封じ込めにつなげます。これらはFalconコンソール上で確認でき、調査から対応までを一元的に運用できます。
▶︎「禁止」ではなく、
まずは最適化への
「見える化」から
たとえば、営業担当者が顧客名や契約条件を含む提案資料の要約に、生成AIを使っているとします。導入前なら、利用規程はあっても、入力の実態を確かめる手段はなく、疑いが出ても遡れる記録もありません。
導入後は、その入力がポリシーの検知ルールに触れた時点で、Falcon
Guardianが検知し、記録します。担当者はその内容を確認したうえで、業務上必要な利用だったか、情報管理規程の違反にあたるか、注意喚起で足りるか、ルールや制御の見直しが要るかを判断できます。
ここで大切なのは、検知されるのは悪意ある行為だけではないということです。ルールを知らないまま使った、ごく普通の業務も含まれます。だから最初の一手は、罰することではなく、ルールと環境を整えることにあります。
対応も、段階を選べます。まず記録して実態を把握し、必要に応じて置換(機密部分を伏せる)、遮断(送信を止める)へと進める。いきなり全面禁止にするのではなく、見えるところから無理なく始められる。観測とは、締め付けのためではなく、AIを"使わせ続ける"ための土台なのです。
▶︎まとめ
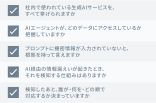
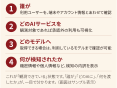
チェックポイントでひとつでも答えに詰まったら、観測の仕組みを考えるタイミングです。
そのAI利用、誰が見張っていますか。答えるべきは製品名ではなく、体制です。観測できる状態を作り、検知した事象を確認・判断・改善する運用につなげ、必要な場面ではポリシーに基づいて制御する。AIの利用を止めるのではなく、見えないまま使わせることをやめる。それが最初の一歩です。
ネットワールドでは、AIサービスの利用状況と端末環境の整理、適切なサブスクリプションと導入構成の選定、検知後の運用設計をご相談いただけます。まずはお気軽にお問い合わせください。
- JIPDEC/ITR「企業IT利活用動向調査2025」(2025年3月14日発表) ── 生成AIを全社的に利用している企業における懸念点の最多(59.9%、図2)。
- クラウドストライク「2026年版グローバル脅威レポート エグゼクティブサマリー」(日本語版)── 前年比89%増・29分・27秒(p.3, p.5)/90以上の組織で悪用(p.3)。
ネットワールドの
主要AIセキュリティ関連プロダクトをご紹介
Networldが
マルチベンダーだから
できること
お客様(パートナー様、エンドユーザー様)の課題やAI導入状況をヒアリングの上、
最適な AI セキュリティ製品を紹介いたします。

企業でAIプロジェクトを開始する際に、適切な進め方を、伴走型で支援いたします。

なにから?始めればよいか分からない方も、お気軽にご相談ください。

メーカーが提供する評価版や、ネットワールドが用意している検証環境をご利用いただけます。
次回予告
次回は、CloudflareからAIセキュリティを考えます。AIを安全に使うために、どこを見て、どこで守るべきなのか。これまでとは少し違う視点から、AI時代のセキュリティを見ていきます。
※ 次回の掲載内容については、予告なく変更する場合がございます。あらかじめご了承ください