

あなたの会社は今、
AIに何をみせていますか
AIに何をみせていますか
AIを業務に取り入れる動きが広がる一方で、自社がAIに何を渡し、何を任せているかを正確に把握できている企業は多くありません。
利便性が先に立ち、守りの整備は後回しになりがちです。
本連載は「AIを脅威から守る」視点から、企業が向き合うべき論点を一つずつ整理します。
序章となる本記事では、まず5つの質問で自社の現在地を確かめてみてください。
答えに詰まった質問が、最初に手を付けるべき領域を示します。
AIセキュリティを
5つの視点から捉えてみる
5つの視点から捉えてみる
はじめに
IPA(情報処理推進機構)が2026年に公表した「情報セキュリティ10大脅威」では、「AIの利用をめぐるサイバーリスク」が初めて選出され、組織にとって見過ごせない脅威として明確に位置づけられました。このリスクは、以下のように大きく3つに分けられています。
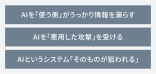
とはいえ「AIを使わない」という選択は、もう現実的ではありません。大切なのは「使うか使わないか」ではなく、めまぐるしく進化する技術を「どう安全に使い続けるか」です。
例えば、「社内の資産とも言える機密情報は、いま、どこまで守られているのか」「何をどう設計すれば安全は担保されるのか」「ツールを一つ導入すれば済む話なのか」「それとも、仕組みと、それを支える文化の両方を整えなければならないのか」など、この連載では、AIセキュリティに関するさまざまな問いを、一つずつ整理していきます。答えを急ぐ前に、まずは自分たちの足元を見つめ直しながら、自社にとって最適な選択を考えるきっかけとなれば幸いです。
まずは序章として、5つの質問と詳細をご紹介します。
社員の業務環境の中で、いくつのAIサービスが動いていますか
禁止やブロックだけでは、利用を完全には止められません。見えていない利用は制御しづらく、何を渡しているのかも分かりません。
多くの会社では、正確には答えられないはずです。
Zscalerの調査では、企業のネットワーク上で観測されたAI関連のアプリケーションは3,400を超えて、前年の約4倍に増えています※1。会社が契約して配ったものだけとは限りません。承認済みのツールの外側で社員が使い始めたサービスや、既存のSaaSに組み込まれたAI機能も含まれます。
禁止やブロックだけでは、利用を完全には止められません。見えていない利用は制御しづらく、何を渡しているのかも分かりません。
AIに渡している情報は、本当に渡してよい情報ですか
議事録の要約、コードのチェック、メール文面の手直し。AIが業務に入っている会社では、社員は毎日のように何かを AIに渡しています。便利だから使う。それ自体は自然なことです。
問題は、渡してよいかどうかを、誰がどんなルールで判断しているかです。ファイル共有なら機密度に応じたラベルがあり、社外への送信には承認が要ります。同じレベルの確認を、AIへの入力にも適用できているかが問われます。
社内では当たり前にやってきた確認を、AIだけがすり抜けている。多くの会社は、いまそういう状態にあります。
業務AIが共有ファイルから何を読み取るか、把握していますか
これは遠い未来の話ではなく、足元の話です。
社内データと連携する業務AIは、多くの場合、そのユーザーがアクセスできる情報を参照します。問題は、その「アクセスできる範囲」が想定より広いことです。共有設定が緩いままのフォルダ、退職者がオーナーのままの機密ファイル、機密ラベルの付いていない人事評価資料。これまで誰も開かなかったから問題にならなかった情報が、AI経由で要約され、別の社員に届きます。
しかも、受け取った側は、AIの回答であることによって、かえって疑いにくくなります。アクセス権の綻びが、いちばん見えにくい形で表に出てくるわけです。
攻撃者があなたよりも先にAIを使いこなしている、と考えたことはありますか
守る側がAIの導入を検討している間に、攻撃側はすでに実戦で使っています。
IPAの「情報セキュリティ10大脅威2026」では、「AIの利用をめぐるサイバーリスク」が組織編の3位に初めて選出されました※2。AIの悪用による攻撃の容易化や手口の巧妙化は、すでに企業が向き合うべき脅威として扱われています。
スピードも変わりました。脆弱性が公開されてから悪用されるまでの時間は、月単位から日単位、さらに時間単位へと縮まっているという分析が出ています※3。人手でログを追いかける体制が前提にしてきた「猶予」は、なくなりつつあります。
象徴的なのは、2025年11月にAnthropic社が公表した事例です。国家支援の攻撃グループがAIを助言役ではなく実行役として使い、約30の組織を標的にした攻撃工程の80〜90%をAIが担っていました※4。偵察、攻撃コードの作成、データの持ち出しまでが含まれます。この事例は、AIが攻撃の補助役ではなく、実行役になり得る段階に入ったことを示しています。
なお、AIそのものも新しい攻撃対象になります。外部から与えられたデータがAIには命令として解釈される余地があり、OWASPはこれ(プロンプトインジェクション)をLLMアプリの脅威の1位に置いています※5。詳しくは、本シリーズの個別記事で扱います。
「自社にはまだ早い」と思っていませんか
Accentureの世界調査では、AI時代のサイバー脅威に対して防御態勢が整っている組織は、10社に1社でした。日本に限ると、8%まで下がります※6。
リスクに気づいていないわけではありません。JIPDEC/ITRの国内調査では、生成AIを全社利用している企業の59.9%が、機密情報や個人情報の入力・外部漏えいを最上位のリスクに挙げています※7。気づいているのに、備えが追いついていない。多くの企業の現在地はここです。
「うちはまだAIをそこまで使っていない」と感じている会社もあるかもしれません。しかし、使っていないのではなく、見えていないだけかもしれません。
ネットワールドが考えるAIセキュリティプロダクトカテゴリーについて
答えられなかった質問が、手を付けるべき領域を指しています
5つのカテゴリーすべてを一つのベンダーで賄うのは現実的ではありません。領域ごとに最適なものを選んで組み合わせる。これがAIセキュリティを考える上での大切な前提となります。
- 見つける(通信・利用経路) ── 業務でのAI利用を「禁止」ではなく「見える化」する (質問1)
- 安全に使う(データ) ── AIに渡す前に、渡せるもの・渡せないものを整える (質問2)
- つなぐ(アクセス権) ── 誰が、どの情報を、どのAIから参照できるかを管理する (質問3)
- 守る(アプリ前段) ── 自社で使う/公開するAIアプリに、入力段階の防御を置く (質問4)
- 見張る(監視・対応) ── AI利用と攻撃兆候を観測し、事故時に止めて戻せる体制を持つ (質問4・5)
答えられなかった質問が、手を付けるべき領域を指しています。
5つすべてを一つのベンダーで賄うのは現実的ではありません。領域ごとに最適なものを選んで組み合わせる。これが本シリーズの前提です。
「ネットワールドAIセキュリティ最前線」連載にあたり
これまでの5つの質問のうち、答えに詰まったものはあったでしょうか。あったとすれば、それが「次にやること」のヒントとなります。
今号より始まった本連載では、こちらの5つの領域をテーマに、1本ずつ掘り下げていきます。順番は固定しません。まずはお客さまの課題に近いところから読めるよう、各記事は独立して読める構成とします。
※本連載の構成および記事内容は、予告なく変更する場合がございます。あらかじめご了承ください。
- Zscaler「ThreatLabz 2026 AI Security Report」 ── AI/MLトラフィックを生成するアプリケーションは3,400超(前年比約4倍) zscaler.com
- IPA「情報セキュリティ10大脅威 2026」 ── 「AIの利用をめぐるサイバーリスク」が組織編3位に初選出 ipa.go.jp
- Cloud Security Alliance「The Collapsing Exploit Window」 ── 公開から悪用までのウィンドウが月単位→日単位→時間単位へ圧縮。Synack「2026 State of Vulnerabilities Report」も、AI時代に公開から悪用までの時間が圧縮されていると説明 cloudsecurityalliance.org / go.synack.com
- Anthropic「Disrupting the first reported AI-orchestrated cyber espionage campaign」(2025年11月13日) ── 約30組織を標的、攻撃工程の80〜90%をAIが実行 anthropic.com
- OWASP「Top 10 for LLM Applications 2025」 ── LLM01: Prompt Injection owasp.org
- アクセンチュア「サイバーセキュリティ・レジリエンスの現状 2025」(2025年7月) ── 防御態勢が整う組織は世界10%、日本8% newsroom.accenture.jp
- JIPDEC/ITR「企業IT利活用動向調査2025」(2025年3月) ── 生成AIを全社利用する企業の59.9%が機密情報の入力・漏えいを懸念 jipdec.or.jp
ネットワールドの
主要AIセキュリティ関連プロダクトをご紹介
Networldが
マルチベンダーだから
できること
お客様(パートナー様、エンドユーザー様)の課題やAI導入状況をヒアリングの上、
最適な AI セキュリティ製品を紹介いたします。

企業でAIプロジェクトを開始する際に、適切な進め方を、伴走型で支援いたします。

なにから?始めればよいか分からない方も、お気軽にご相談ください。

メーカーが提供する評価版や、ネットワールドが用意している検証環境をご利用いただけます。
次回予告
次回は、CloudflareからAIセキュリティを考えます。AIを安全に使うために、どこを見て、どこで守るべきなのか。これまでとは少し違う視点から、AI時代のセキュリティを見ていきます。
※ 次回の掲載内容については、予告なく変更する場合がございます。あらかじめご了承ください